Resolución de problemas
Problemas de acceso a BitMEX, descifrados error a error
La mayoría de los fallos de acceso no son caídas del servicio. Son un dominio imitador, un reloj desfasado noventa segundos o una regla de cumplimiento haciendo exactamente aquello para lo que se escribió. Aquí verás cómo distinguirlos, y cómo registrarte de forma que los fallos caros no lleguen a producirse.
Mira la barra de direcciones antes que nada
El phishing de credenciales contra usuarios de exchanges tiene siempre la misma forma: una página idéntica a la real, servida desde un dominio que se diferencia por un guion, una letra duplicada o un sufijo raro. Acepta tu contraseña, la reenvía al sitio real, te pide el código de dos factores y también lo reenvía. Desde tu lado, el acceso simplemente «falla», y para entonces el atacante ya está dentro.
Así que antes de diagnosticar nada, mira la URL. Después cierra la pestaña, abre otra y teclea tú la dirección. Guarda el resultado en marcadores y usa solo el marcador a partir de ahí. Este único hábito derrota a toda la categoría.
Una frase semilla o clave privada. La descarga de una herramienta de asistencia remota. Tu código de dos factores «para confirmar que la cuenta es real» por chat o correo. Un pago para «desbloquear» una retirada. Nada de esto existe en un flujo de acceso legítimo.
Seis síntomas y lo que significan de verdad
Localiza el síntoma y aplica la solución. Reinstalar la app debería estar al final de tu lista, no al principio: te cuesta el estado local del 2FA y rara vez cambia nada.
La página parece correcta pero rechaza una contraseña buena
Suele ser: Espejo de phishing en un dominio imitador, o una credencial guardada de otro sitio
Haz esto: Cierra la pestaña. Vuelve a abrir tecleando la dirección. Si la contraseña funcionaba en el sitio real, cámbiala igualmente: la página falsa ya la tiene.
El código de 2FA siempre es «inválido»
Suele ser: Desfase del reloj del móvil o códigos generados por la entrada equivocada
Haz esto: Activa la sincronización automática de hora y vuelve a sincronizar la hora en la app de autenticación. Confirma que la entrada corresponde a esta cuenta.
Bucle infinito de verificación tras el registro
Suele ser: Calidad del documento, nombre que no coincide o residencia marcada por las reglas de cumplimiento
Haz esto: Vuelve a enviar originales planos, sin recortes y bien iluminados, con el nombre legal exacto. Si la región está restringida, ningún reenvío servirá.
La app se queda en blanco o cargando sin fin
Suele ser: Sesión en caché obsoleta, versión antigua o incidente real de la plataforma
Haz esto: Consulta primero el canal de estado del operador, después actualiza la app y solo entonces borra su caché. Reinstalar antes de comprobar el estado te cuesta el 2FA para nada.
«Servicio no disponible en tu región»
Suele ser: Restricción geográfica aplicada a tu cuenta o a tu conexión
Haz esto: Es política, no un fallo. Saltárselo con una VPN incumple las condiciones y pone en riesgo las retiradas.
Retirada bloqueada justo tras cambiar la contraseña
Suele ser: Periodo de enfriamiento estándar tras un cambio de credenciales
Haz esto: Espera. Ese retardo existe para protegerte precisamente del caso en que fue otra persona quien hizo el cambio.
Registrarse para que los casos difíciles no lleguen
Recuperar una cuenta bloqueada es lento, exige documentación y a veces resulta imposible. Veinticinco minutos de cuidado en el registro eliminan casi todos los caminos que llevan hasta ahí.
-
Regístrate desde un enlace que hayas escrito tú
Abre la plataforma tecleando la dirección en el navegador y guárdala en marcadores. Toda campaña de robo de credenciales contra usuarios de exchanges depende de que llegues desde el enlace de otro.
-
Usa un correo dedicado
Crea una dirección que uses solo para esta cuenta, con su propia contraseña fuerte y su propio segundo factor. Los buzones comprometidos son la primera ficha del dominó en casi todos los robos de cuenta.
-
Configura el 2FA de inmediato
Elige una app de autenticación o una llave física en lugar de SMS y guarda los códigos de recuperación en papel. Hazlo antes de depositar, no después.
-
Completa la verificación de identidad de una sentada
Ten a mano un documento oficial vigente y un justificante de domicilio reciente, y asegúrate de que el nombre coincide exactamente con el de tu banco. Los nombres que no cuadran son la causa más frecuente de una revisión atascada.
-
Añade una dirección de retirada a la lista blanca y haz una prueba
Antes de financiar la cuenta en serio, confirma el recorrido completo con una cantidad pequeña para conocer los tiempos y las comisiones reales.
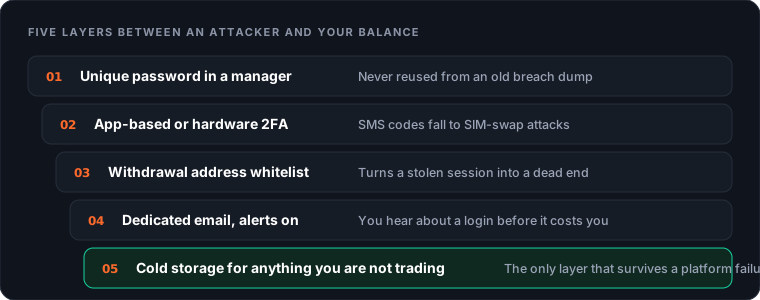
Doble factor, ordenado con honestidad
No todos los segundos factores son iguales, y la distancia entre el mejor y el peor es enorme. Si cambias una sola cosa después de leer esta página, que sea esta.
Llave de seguridad física — la mejor
Una llave con FIDO2/WebAuthn no se puede phishear, porque el navegador vincula criptográficamente el acceso al dominio real. Una copia perfecta de la página de acceso simplemente no obtiene una respuesta válida. Ninguna otra opción de esta lista tiene esa propiedad.
App de autenticación — buena
Códigos temporales generados en tu dispositivo. Sólida frente a intercambios de SIM y filtraciones de contraseñas; aún phisheable, porque pueden engañarte para que teclees un código válido en una página falsa. Activa la copia en la nube solo si esa copia está protegida por su propio doble factor.
Códigos por correo — débil
Tu cuenta de correo pasa a ser el único punto de fallo. Aceptable como canal secundario de alertas, mala como factor principal.
SMS — evítalo
Un intercambio de SIM es una llamada de ingeniería social a una operadora, no un exploit técnico, y derrota por completo al doble factor por SMS. Donde una plataforma imponga SMS, trátala como una cuenta en la que mantienes fondos mínimos.
Imprímelos o escríbelos y guárdalos en algún sitio físico. Una captura de pantalla en la galería del móvil no es una copia de seguridad: es una copia que se sincroniza con una cuenta en la nube que quizá ya esté leyendo otra persona.
Cuando ya estás dentro: cinco minutos de mantenimiento
Abre la sección de seguridad y léela en lugar de ojearla. Revisa las sesiones activas y revoca lo que no reconozcas. Revisa las claves API: una integración antigua con permiso de retirada es un riesgo vivo que habías olvidado. Confirma que la lista blanca solo contiene direcciones tuyas. Activa todas las notificaciones de acceso, retirada y cambios de seguridad; el exceso de avisos es un problema menor que el silencio.
Por último, decide cuánto debe estar en la plataforma. El colateral con el que operas, bien. Lo demás, muévelo. Nuestra guía de planificación de salida explica cómo hacerlo con calma, mucho antes de que un titular haga que todo el mundo lo intente a la vez.
Las políticas de cuenta, los niveles de verificación y los segundos factores admitidos los define el operador y pueden cambiar. La fuente autorizada es bitmex.com.
Sin bucles de verificación
Verifícate una vez y empieza con una vía de retirada limpia
Si la verificación se cae una y otra vez por el país en el que vives, es una decisión de licencias y no un problema de documentos. Una plataforma con licencia en tu región te verifica en minutos y te deja retirar a tu propia cartera desde el primer día.
Comprobar la verificación en tu país
Enlace externo, se abre en una pestaña nueva.
Preguntas frecuentes
¿Por qué dice que mis credenciales son incorrectas si son correctas?
Por orden de probabilidad: estás en un dominio imitador que acepta cualquier cosa; hay bloqueo de mayúsculas o un autorrelleno guardado de otro sitio; el correo de la cuenta es otro; o la cuenta está bloqueada tras varios intentos fallidos. Mira primero la barra de direcciones: esa simple comprobación resuelve más casos que cualquier restablecimiento de contraseña.
He perdido el móvil y los códigos de dos factores. ¿Puedo entrar?
Solo con los códigos de recuperación que guardaste al configurarlo, o mediante el proceso formal de recuperación del operador, que exige volver a verificar tu identidad y tarda días, no minutos. No hay atajos, y quien te ofrezca uno en un grupo de chat está estafándote.
¿Cuánto tarda la verificación tras el registro?
Las comprobaciones automáticas suelen resolverse en minutos. La revisión manual tarda más y la disparan nombres que no coinciden, escaneos de mala calidad, residencia en una región restringida o una dirección que no cuadra con el justificante. Los requisitos vigentes están en el sitio oficial.
¿Puedo tener dos cuentas?
Casi todas las plataformas prohíben cuentas duplicadas para una misma identidad, y la detección es rutinaria. Una segunda cuenta creada para saltarse una restricción es la vía más rápida a que ambas queden congeladas con fondos dentro.
¿Es seguro mantener la sesión abierta en la app?
Razonablemente, siempre que el dispositivo tenga bloqueo de pantalla, el bloqueo biométrico de la app esté activo y exista una lista blanca de retiradas. La lista blanca es lo que convierte un teléfono robado y desbloqueado de desastre en incomodidad.
¿Por qué se cerró la sesión en todos mis dispositivos a la vez?
La invalidación de sesiones sigue a un cambio de contraseña, un cambio de 2FA, una actualización de política del operador o un acceso desde una ubicación desconocida. Si no hiciste nada de eso, trátalo como señal de intrusión: cambia la contraseña desde un dispositivo limpio, revoca las claves API y revisa la lista blanca por si hay entradas que no añadiste.
Siguiente paso
Instalar la app con seguridad
Detecta un cliente clonado antes de que vea tu contraseña.
Seguir leyendo →Cómo hacer tu primera operación
Margen, apalancamiento, tipos de orden y el coste de funding del que nadie habla.
Seguir leyendo →Rumores de cierre y salida
Cómo sacar los fondos antes de que lo intenten todos.
Seguir leyendo →